
La Solitudine dell’IT Manager
28 Agosto 2026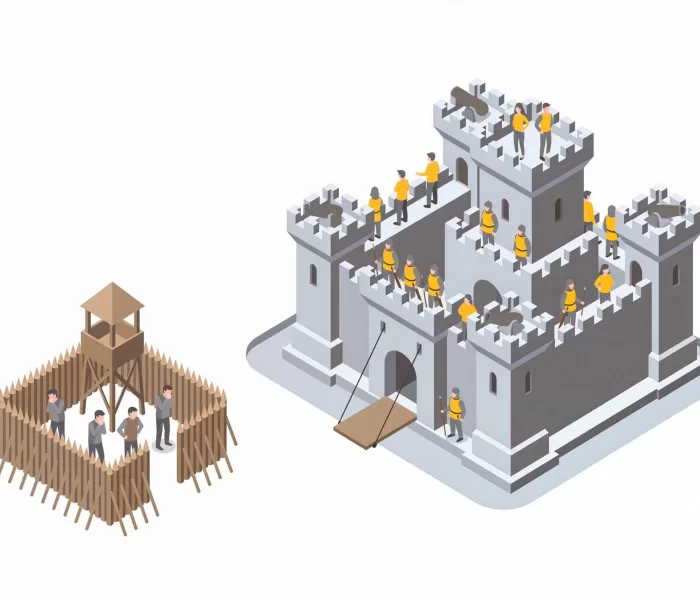
Phishing aziendale: perché continua ad avere successo?
Il phishing è una delle tecniche di truffa informatica più diffuse al mondo. Consiste nell'invio di email, SMS o altre comunicazioni fraudolente che simulano messaggi provenienti da soggetti affidabili, come banche, corrieri, fornitori di servizi o enti pubblici.
L'obiettivo è indurre la vittima a fornire informazioni riservate come:
- username e password sia personali che aziendali
- dati bancari
- numeri di carte di credito
- codici OTP e di autenticazione
- altre informazioni personali e aziendali
Come funziona
L'attaccante invia un messaggio apparentemente legittimo che invita la vittima a compiere un'azione urgente, come accedere a un account, confermare un pagamento o verificare un'informazione. Cliccando sul link fornito, l'utente viene indirizzato verso un sito contraffatto dove inserisce inconsapevolmente le proprie credenziali, che finiscono nelle mani dei criminali.
Perché il phishing è così utilizzato
Il phishing continua a essere una delle tattiche preferite dai cybercriminali perché è semplice da realizzare, ha costi contenuti e sfrutta il fattore umano, spesso più vulnerabile delle difese tecnologiche.
In Italia il fenomeno è ancora molto diffuso. Secondo l'Agenzia per la Cybersicurezza Nazionale (ACN), il phishing rientra stabilmente tra le principali minacce cyber rilevate nel Paese e nel primo semestre del 2026 sono state individuate oltre 1.500 URL di phishing utilizzate in campagne fraudolente.
Il canale privilegiato rimane la posta elettronica. I report dell'ACN indicano infatti che le email rappresentano uno dei vettori di attacco più utilizzati e, in molti casi, il principale punto di accesso iniziale sfruttato dagli aggressori.
Il phishing è una delle forme più comuni di social engineering, ovvero l'insieme di tecniche che sfruttano la psicologia umana per indurre le persone a compiere azioni che normalmente non farebbero. Anziché attaccare direttamente i sistemi informatici, i criminali manipolano fiducia, urgenza e paura per convincere le vittime a rivelare informazioni riservate o ad aprire la porta a possibili compromissioni.
Le forme più comuni di phishing
Email phishing
È la modalità più diffusa. Le email imitano comunicazioni ufficiali di aziende note e invitano l'utente a effettuare un'azione immediata.
Smishing
Si tratta del phishing effettuato tramite SMS. Il messaggio contiene spesso link fraudolenti che conducono a siti contraffatti.
Vishing
In questo caso il truffatore utilizza il telefono. Fingendosi un operatore di banca o un tecnico informatico, cerca di convincere la vittima a comunicare informazioni riservate.
Spear phishing
È una forma più sofisticata e mirata. I cybercriminali raccolgono preventivamente informazioni sulla vittima per rendere il messaggio più credibile e personalizzato.
Come riconoscere un tentativo di phishing
Alcuni segnali possono aiutare a individuare una comunicazione sospetta:
- richieste urgenti di dati personali;
- indirizzi email insoliti o sconosciuti;
- errori grammaticali o di traduzione;
- link che non corrispondono al sito ufficiale;
- allegati inattesi;
- minacce di blocco dell'account o richieste immediate di pagamento.
Come proteggersi
Per ridurre il rischio di essere vittima di phishing è consigliabile:
- verificare sempre il mittente del messaggio;
- non cliccare su link sospetti;
- utilizzare password robuste e uniche;
- attivare l'autenticazione multifattore (MFA);
- utilizzare sistemi avanzati di protezione;
- mantenere aggiornati sistemi e applicazioni;
- formare periodicamente utenti e dipendenti sui rischi informatici.
Un fenomeno da non sottovalutare
Il phishing rappresenta ancora oggi una delle principali minacce alla sicurezza informatica perché sfrutta la fiducia e la distrazione delle persone. Sebbene le tecnologie di protezione siano sempre più efficaci, la migliore difesa resta la consapevolezza degli utenti. Prestare attenzione alle comunicazioni ricevute e adottare buone pratiche di sicurezza può fare la differenza tra una semplice email indesiderata e una grave violazione dei propri dati.
Cosa si può fare
Anche in questo caso le difese standard dei principali fornitori di servi di posta elettronica non sono sufficienti. È necessario adottare sistemi di protezione avanzati a due livelli: uno tecnologico capace di filtrare e riconoscere automaticamente le minacce ed uno umano per tenere sempre alta la consapevolezza.
Proteggersi può sembrare complicato ma non lo è: contattaci per conoscere quanto sia semplice lavorare con tranquillità ed essere più produttivi.
tel. 0432 741160
mail: info@4youit.net
Tel. 0432 741160
Mail: info@4youit.net