
Backup aziendale: perché verificarlo è fondamentale per la sicurezza delle PMI
14 Luglio 2026
La Solitudine dell’IT Manager
28 Agosto 2026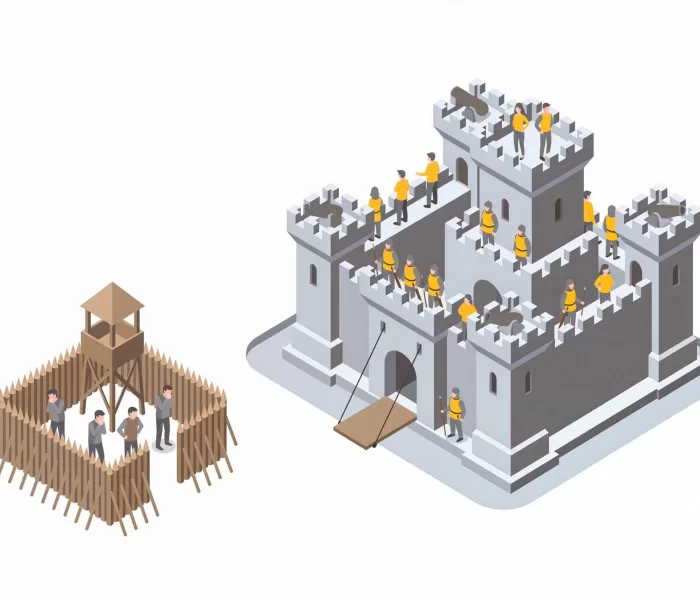
Per anni il concetto di antivirus è stato semplice: identificare un file malevolo, bloccarlo e metterlo in quarantena. Oggi, però, il panorama delle minacce è completamente cambiato. Gli attacchi moderni non si basano più soltanto su malware conosciuti ma sfruttano vulnerabilità sconosciute, tecniche fileless, phishing avanzato e ransomware sempre più sofisticati.
Per questo motivo l’antivirus tradizionale si è evoluto in una piattaforma di sicurezza molto più ampia, facciamo un breve ripasso temporale che sembra ormai tratto da un libro di storia.
Dalla firma virale alla protezione comportamentale
I primi antivirus lavoravano principalmente tramite firme: una sorta di impronta digitale che permetteva di riconoscere malware già identificati. Oggi questo approccio da solo non è più sufficiente. Le minacce moderne possono modificarsi rapidamente o essere create appositamente per colpire una singola organizzazione, rendendo inefficaci i soli database di firme.
Le soluzioni endpoint più avanzate utilizzano quindi analisi comportamentale, euristica e machine learning per individuare attività sospette anche quando il codice dannoso non è mai stato visto prima. L'obiettivo non è più solo riconoscere un virus, ma identificare un comportamento anomalo prima che provochi danni.
La sfida degli attacchi Zero-Day
Tra le minacce più temute troviamo gli attacchi Zero-Day, che sfruttano vulnerabilità sconosciute ai produttori software e quindi prive di una patch disponibile. In questi casi un antivirus tradizionale potrebbe non avere alcuna firma da confrontare.
Le piattaforme moderne adottano tecnologie di monitoraggio continuo e analisi delle attività di sistema per rilevare comportamenti tipici di uno sfruttamento malevolo, anche in assenza di informazioni preventive sulla minaccia. Questo permette di intercettare attacchi che sfuggirebbero a una protezione basata esclusivamente sulle definizioni antivirus.
L’era dell’anti-ransomware
Il ransomware rappresenta oggi una delle principali cause di interruzione operativa per le aziende. Per questo le soluzioni endpoint moderne integrano funzionalità specifiche di anti-ransomware, progettate per riconoscere i tentativi di cifratura anomala dei file e bloccarli in tempo reale. Alcuni prodotti vanno oltre la semplice prevenzione e introducono funzionalità di rollback, capaci di ripristinare automaticamente file e modifiche apportate dal malware, riducendo l'impatto di un eventuale attacco riuscito.
EDR: vedere ciò che l’antivirus non vede
Una delle evoluzioni più importanti degli ultimi anni è l'introduzione dell'EDR (Endpoint Detection & Response).
Se l’antivirus ha il compito di prevenire le minacce, l’EDR aggiunge visibilità e capacità investigative. Monitora costantemente ciò che accade sugli endpoint, registra eventi, correla attività sospette e costruisce una cronologia dell’attacco. In questo modo gli amministratori possono capire come una minaccia è entrata, quali sistemi ha coinvolto e quali azioni mettere in atto per contenerla.
L'EDR permette inoltre di isolare un dispositivo compromesso, bloccare processi malevoli e automatizzare molte attività di risposta, riducendo drasticamente i tempi necessari per contrastare un incidente di sicurezza.
Il ruolo dell’Intelligenza Artificiale
L’Intelligenza Artificiale è diventata un elemento centrale nelle piattaforme di endpoint security. Grazie all'analisi di enormi quantità di dati, gli algoritmi possono identificare modelli di attacco difficilmente rilevabili da un operatore umano e distinguere più rapidamente tra attività legittime e comportamenti sospetti.
L’AI viene utilizzata sia nella fase preventiva, per classificare applicazioni e processi, sia nella fase di rilevamento, per evidenziare indicatori di compromissione e ridurre il numero di falsi positivi che il personale IT deve analizzare.
Una piattaforma di sicurezza completa
Oggi parlare di "antivirus" è quasi riduttivo. Le moderne soluzioni di protezione degli endpoint combinano prevenzione, rilevamento, risposta agli incidenti, protezione anti-ransomware, analisi comportamentale, threat hunting e funzionalità basate sull'intelligenza artificiale in un'unica piattaforma. In altre parole, l’antivirus non è più soltanto un software che blocca i virus: è diventato un vero e proprio sistema di difesa capace di proteggere utenti, dispositivi e dati contro minacce sempre più evolute e difficili da individuare
SECURITY AS A SERVICE by For You IT
Anche il miglior antivirus ha bisogno di monitoraggio e continuo aggiornamento delle tecniche di difesa: i nostri servizi MSSP servono proprio a questo, per dare vero valore ai tuoi investimenti ed alla tua sicurezza.
Non aspettare il prossimo attacco per scoprire i limiti del tuo antivirus. Richiedi una consulenza con i nostri esperti: analizzeremo il livello di protezione dei tuoi endpoint e ti aiuteremo a individuare la soluzione più adatta per difendere utenti, dati e operatività aziendale.
Tel. 0432 741160
Mail: info@4youit.net